Domain pu-kleber.de kaufen?
Wir ziehen mit dem Projekt
pu-kleber.de um.
Sind Sie am Kauf der Domain
pu-kleber.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pu-kleber.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **

Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Spitzbart, Michael: Schutz vor KrebsSchutz vor Krebs , Das Immunsystem stärken und gezielt vorbeugen , Batterie-/Trennschalter > Autoelektrik , Auflage: Nachdruck, Erscheinungsjahr: 201804, Produktform: Kartoniert, Autoren: Spitzbart, Michael, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 206, Keyword: Anti-Krebs-Ernährung; Immunsystem; Krebs; Krebs natürlich heilen; Krebs vorbeugen; Krebsprävention; Krebszellen mögen keine Himbeeren; Mentalhygiene; Prävention; Stärkung des Immunsystems, Fachschema: Gesundheit (allgemein)~Krebs (Krankheit) / Patientenratgeber (allgemein)~Medizin / Ratgeber (allgemein), Thema: Optimieren, Warengruppe: HC/Ratgeber Gesundheit, Fachkategorie: Medizin und Gesundheit: Ratgeber, Sachbuch, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Scorpio Verlag, Verlag: Scorpio Verlag, Verlag: Scorpio Verlag, Länge: 216, Breite: 135, Höhe: 20, Gewicht: 297, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 175428220,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
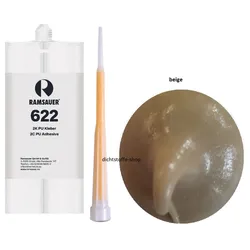
Ramsauer 622 2K PU Kleber Klebstoff 835g Doppelkartusche2K PU Kleber, 835g Doppelkartusche (620ml Ritter Doppelkartuschen (310ml+310ml) Länge bis 218mm, Breite 96mm, Ø 2 x 48.5mm, Kartuschen-Pistolen Mischverhältnis 1:1). 622 2-K-PU-KLEBER ist ein Reaktionsklebstoff für Alu- Fenster-und Türenbau zur Verklebung von Eckverbindungen. Des weiteren kann durch den Klebstoff ein konstruktiver, kraftschlüssiger Verbund unterschiedlichster Materialkombinationen, z.B. bei Fahrzeugaufbauten, erzielt werden. Unser 622 2-K-PU-KLEBER ist zur allgemeinen Verklebung von Alu, HPL, GFK und vielen weiteren Untergründen bestens geeignet. Auch zur Fugensanierung von Gipsfaserplatten geeignet. Anwendungen: Fensterbau, Holzverklebung, Maschinen- und Fahrzeugbau, Verklebungen Branchen: Baumeister, Fassadenbau, Fenster und Türen, Fensterbau, Holzbau, Industrie, Maschinenbau, Montage, Möbelindustrie, Stahl- und Portalbau, Hobby-und Heimwerker. Eigenschaften: 2-Komponenten-System, chemisch widerstandsfähig, kraftschlüssig aushärtend, schnellhärtend, siliconfrei, wasserfest verarbeitbar mit: Cox 2K Dosierpistole RBM 300/310 X 620ml 1:1 Doppelkartusche oder Cox RBA 310 (B = Auspresskraft 2.2KN) 620ml 1:1 oder Cox RBA 310 (A = Auspresskraft 5.25KN) 620ml 1:1 Kartuschengröße: (310ml+310ml) Länge bis 218mm, Breite 96mm, Ø 2 x 48.5mm, Kartuschen-Pistolen Mischverhältnis 1:1). Lieferumfang: 2K PU Kleber, 835g Doppelkartusche inkl. Mischer weitere Informationen siehe Download!40,98 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Dr. Schutz PU Reiniger 750mlDr. Schutz PU Reiniger 750ml Anwendungsbereiche Werkseitig PU-/PUR-vergütete oder mit einem PU Siegel behandelte Bodenbeläge. Belagsspezifische Pflegeanleitung beachten. Anwendung BAUSCHLUSSREINIGUNG Grobschmutz durch Kehren oder Saugen beseitigen. PU Reiniger bei starken Verschmutzungen im Verhältnis 1:10 (1 Liter auf 10 Liter Wasser) verdünnen, bei leichten Verschmutzungen die Konzentration dem Verschmutzungsgrad entsprechend verringern. Reinigungslösung auf dem Belag verteilen und Belagsoberfläche nach kurzer Einwirkzeit schrubben. Bei größeren Flächen eine Einscheibenmaschine SRP und rotem Pad oder Schrubbürste verwenden. Schmutzflotte mit saugfähigen Breitwischmopps, bei größeren Flächen mit einem Sprühsauger mit Hartbodenadapter oder dem Premium F2, aufnehmen. Mit klarem Wasser zur Neutralisation nachwischen. UNTERHALTSREINIGUNG PU Reiniger im Verhältnis 1:200 (50 ml auf 10 Liter Wasser) verdünnen und den Boden mit dieser Lösung wischen. Zur Anwendung im Reinigungsautomaten kann die Verdünnung auf 1:400 (25 ml auf 10 Liter Wasser) erhöht werden. Hinweise & Verbrauch HINWEIS Empfindliche Oberflächen (z.B. Holz, Metall) nicht mit der Reinigungsflotte benetzen. VERBRAUCH ca. 2 Liter pro 100 qm (Bauschlussreinigung) ca. 0,1 Liter pro 100 qm (Unterhaltsreinigung) Technische Daten pH-Wert: ca. 9,5 (Konzentrat) Inhaltsstoffe: unter 5% anionische Tenside, 5-15% nichtionische Tenside. Enthält Duftstoffe, LIMONENE, Lösemittel. Giscode: GU 50 (Produktcode für Reinigungs- und Pflegemittel) PU Reiniger im verschlossenen Originalgebinde kühl und trocken lagern. Unter Verschluss und für Kinder unzugänglich aufbewahren.14,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **


Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
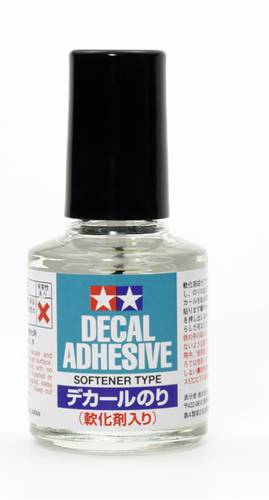
Tamiya Haftmittel 10ml Fixierung 300087193 1St."Decal Adhesive" - Das Haftmittel für Nassschiebedekore die zu lange im Wasserbad eingeweicht oder vergessen wurden. Tragen Sie hierzu mit dem enthaltenen Applikator direkt auf das Modell "Decal Adhesive" auf und platzieren das Dekor, das die Haftkraft verloren hat. Nach dem Aufbringen des Dekors kann das überschüssige Haftmittel mit Wasser wieder entfernt werden.3,53 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spitzbart, Michael: Schutz vor KrebsSchutz vor Krebs , Das Immunsystem stärken und gezielt vorbeugen , Batterie-/Trennschalter > Autoelektrik , Auflage: Nachdruck, Erscheinungsjahr: 201804, Produktform: Kartoniert, Autoren: Spitzbart, Michael, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 206, Keyword: Anti-Krebs-Ernährung; Immunsystem; Krebs; Krebs natürlich heilen; Krebs vorbeugen; Krebsprävention; Krebszellen mögen keine Himbeeren; Mentalhygiene; Prävention; Stärkung des Immunsystems, Fachschema: Gesundheit (allgemein)~Krebs (Krankheit) / Patientenratgeber (allgemein)~Medizin / Ratgeber (allgemein), Thema: Optimieren, Warengruppe: HC/Ratgeber Gesundheit, Fachkategorie: Medizin und Gesundheit: Ratgeber, Sachbuch, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Scorpio Verlag, Verlag: Scorpio Verlag, Verlag: Scorpio Verlag, Länge: 216, Breite: 135, Höhe: 20, Gewicht: 297, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 175428220,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Ramsauer 622 2K PU Kleber Klebstoff 835g Doppelkartusche2K PU Kleber, 835g Doppelkartusche (620ml Ritter Doppelkartuschen (310ml+310ml) Länge bis 218mm, Breite 96mm, Ø 2 x 48.5mm, Kartuschen-Pistolen Mischverhältnis 1:1). 622 2-K-PU-KLEBER ist ein Reaktionsklebstoff für Alu- Fenster-und Türenbau zur Verklebung von Eckverbindungen. Des weiteren kann durch den Klebstoff ein konstruktiver, kraftschlüssiger Verbund unterschiedlichster Materialkombinationen, z.B. bei Fahrzeugaufbauten, erzielt werden. Unser 622 2-K-PU-KLEBER ist zur allgemeinen Verklebung von Alu, HPL, GFK und vielen weiteren Untergründen bestens geeignet. Auch zur Fugensanierung von Gipsfaserplatten geeignet. Anwendungen: Fensterbau, Holzverklebung, Maschinen- und Fahrzeugbau, Verklebungen Branchen: Baumeister, Fassadenbau, Fenster und Türen, Fensterbau, Holzbau, Industrie, Maschinenbau, Montage, Möbelindustrie, Stahl- und Portalbau, Hobby-und Heimwerker. Eigenschaften: 2-Komponenten-System, chemisch widerstandsfähig, kraftschlüssig aushärtend, schnellhärtend, siliconfrei, wasserfest verarbeitbar mit: Cox 2K Dosierpistole RBM 300/310 X 620ml 1:1 Doppelkartusche oder Cox RBA 310 (B = Auspresskraft 2.2KN) 620ml 1:1 oder Cox RBA 310 (A = Auspresskraft 5.25KN) 620ml 1:1 Kartuschengröße: (310ml+310ml) Länge bis 218mm, Breite 96mm, Ø 2 x 48.5mm, Kartuschen-Pistolen Mischverhältnis 1:1). Lieferumfang: 2K PU Kleber, 835g Doppelkartusche inkl. Mischer weitere Informationen siehe Download!40,98 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Dr. Schutz PU Reiniger 750mlDr. Schutz PU Reiniger 750ml Anwendungsbereiche Werkseitig PU-/PUR-vergütete oder mit einem PU Siegel behandelte Bodenbeläge. Belagsspezifische Pflegeanleitung beachten. Anwendung BAUSCHLUSSREINIGUNG Grobschmutz durch Kehren oder Saugen beseitigen. PU Reiniger bei starken Verschmutzungen im Verhältnis 1:10 (1 Liter auf 10 Liter Wasser) verdünnen, bei leichten Verschmutzungen die Konzentration dem Verschmutzungsgrad entsprechend verringern. Reinigungslösung auf dem Belag verteilen und Belagsoberfläche nach kurzer Einwirkzeit schrubben. Bei größeren Flächen eine Einscheibenmaschine SRP und rotem Pad oder Schrubbürste verwenden. Schmutzflotte mit saugfähigen Breitwischmopps, bei größeren Flächen mit einem Sprühsauger mit Hartbodenadapter oder dem Premium F2, aufnehmen. Mit klarem Wasser zur Neutralisation nachwischen. UNTERHALTSREINIGUNG PU Reiniger im Verhältnis 1:200 (50 ml auf 10 Liter Wasser) verdünnen und den Boden mit dieser Lösung wischen. Zur Anwendung im Reinigungsautomaten kann die Verdünnung auf 1:400 (25 ml auf 10 Liter Wasser) erhöht werden. Hinweise & Verbrauch HINWEIS Empfindliche Oberflächen (z.B. Holz, Metall) nicht mit der Reinigungsflotte benetzen. VERBRAUCH ca. 2 Liter pro 100 qm (Bauschlussreinigung) ca. 0,1 Liter pro 100 qm (Unterhaltsreinigung) Technische Daten pH-Wert: ca. 9,5 (Konzentrat) Inhaltsstoffe: unter 5% anionische Tenside, 5-15% nichtionische Tenside. Enthält Duftstoffe, LIMONENE, Lösemittel. Giscode: GU 50 (Produktcode für Reinigungs- und Pflegemittel) PU Reiniger im verschlossenen Originalgebinde kühl und trocken lagern. Unter Verschluss und für Kinder unzugänglich aufbewahren.14,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.